凭据本机保存
密码、令牌和私钥保存在操作系统凭据库。
本机凭据使用代理
无需向 AI 提供密码。授权范围由你决定,SecretBridge 在本机完成操作,再返回过滤后的结果。
了解SecretBridge
软件介绍
从真实任务出发,了解本机凭据、人工审批与受限结果。
更清楚的操作方式
让需要凭据的工作有清楚的目标、权限与结果。
密码、令牌和私钥保存在操作系统凭据库。
检查操作快照,选择单次批准或会话策略。
输出在返回与持久化前脱敏,历史可以回查。
审批与执行流程
固定目标与普通参数
核对快照与有效期
凭据仅在内部使用
过滤、记录、可回查
审批约束通过 SecretBridge 发起的操作。拥有同账号任意代码执行权限的进程仍可能绕过应用层控制。
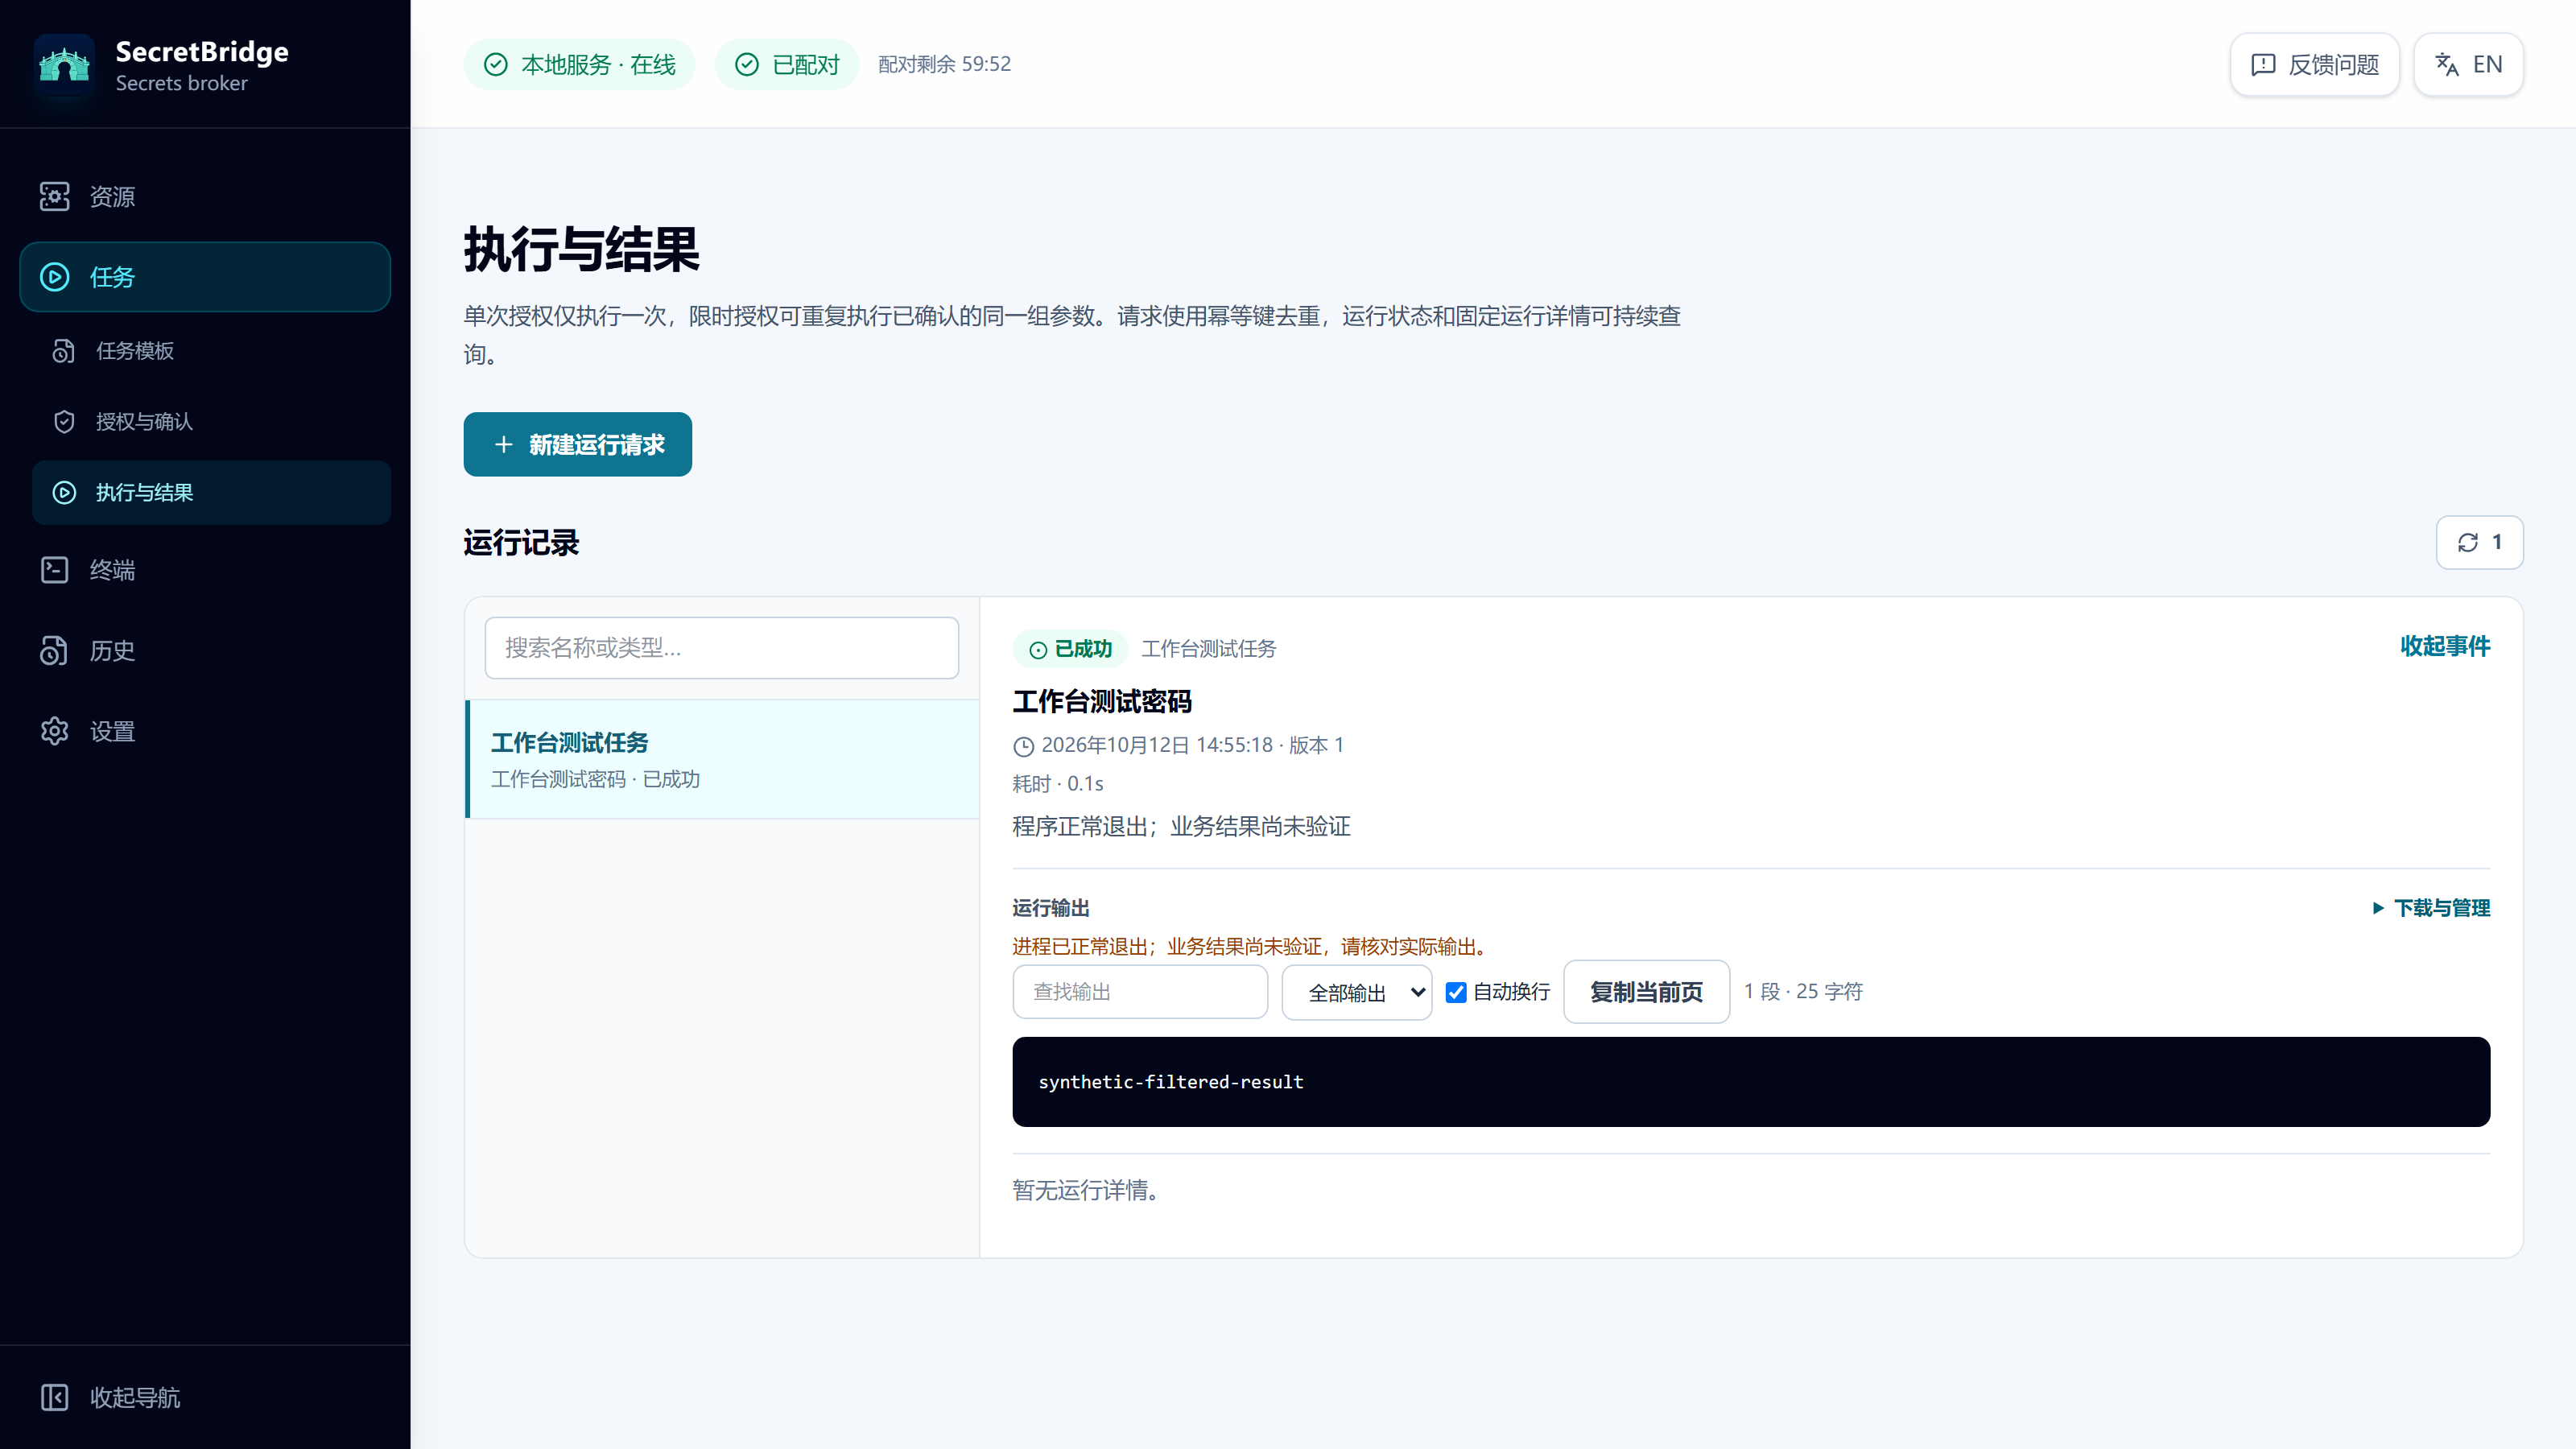
真实产品界面
从真实测试中了解本机工作台。
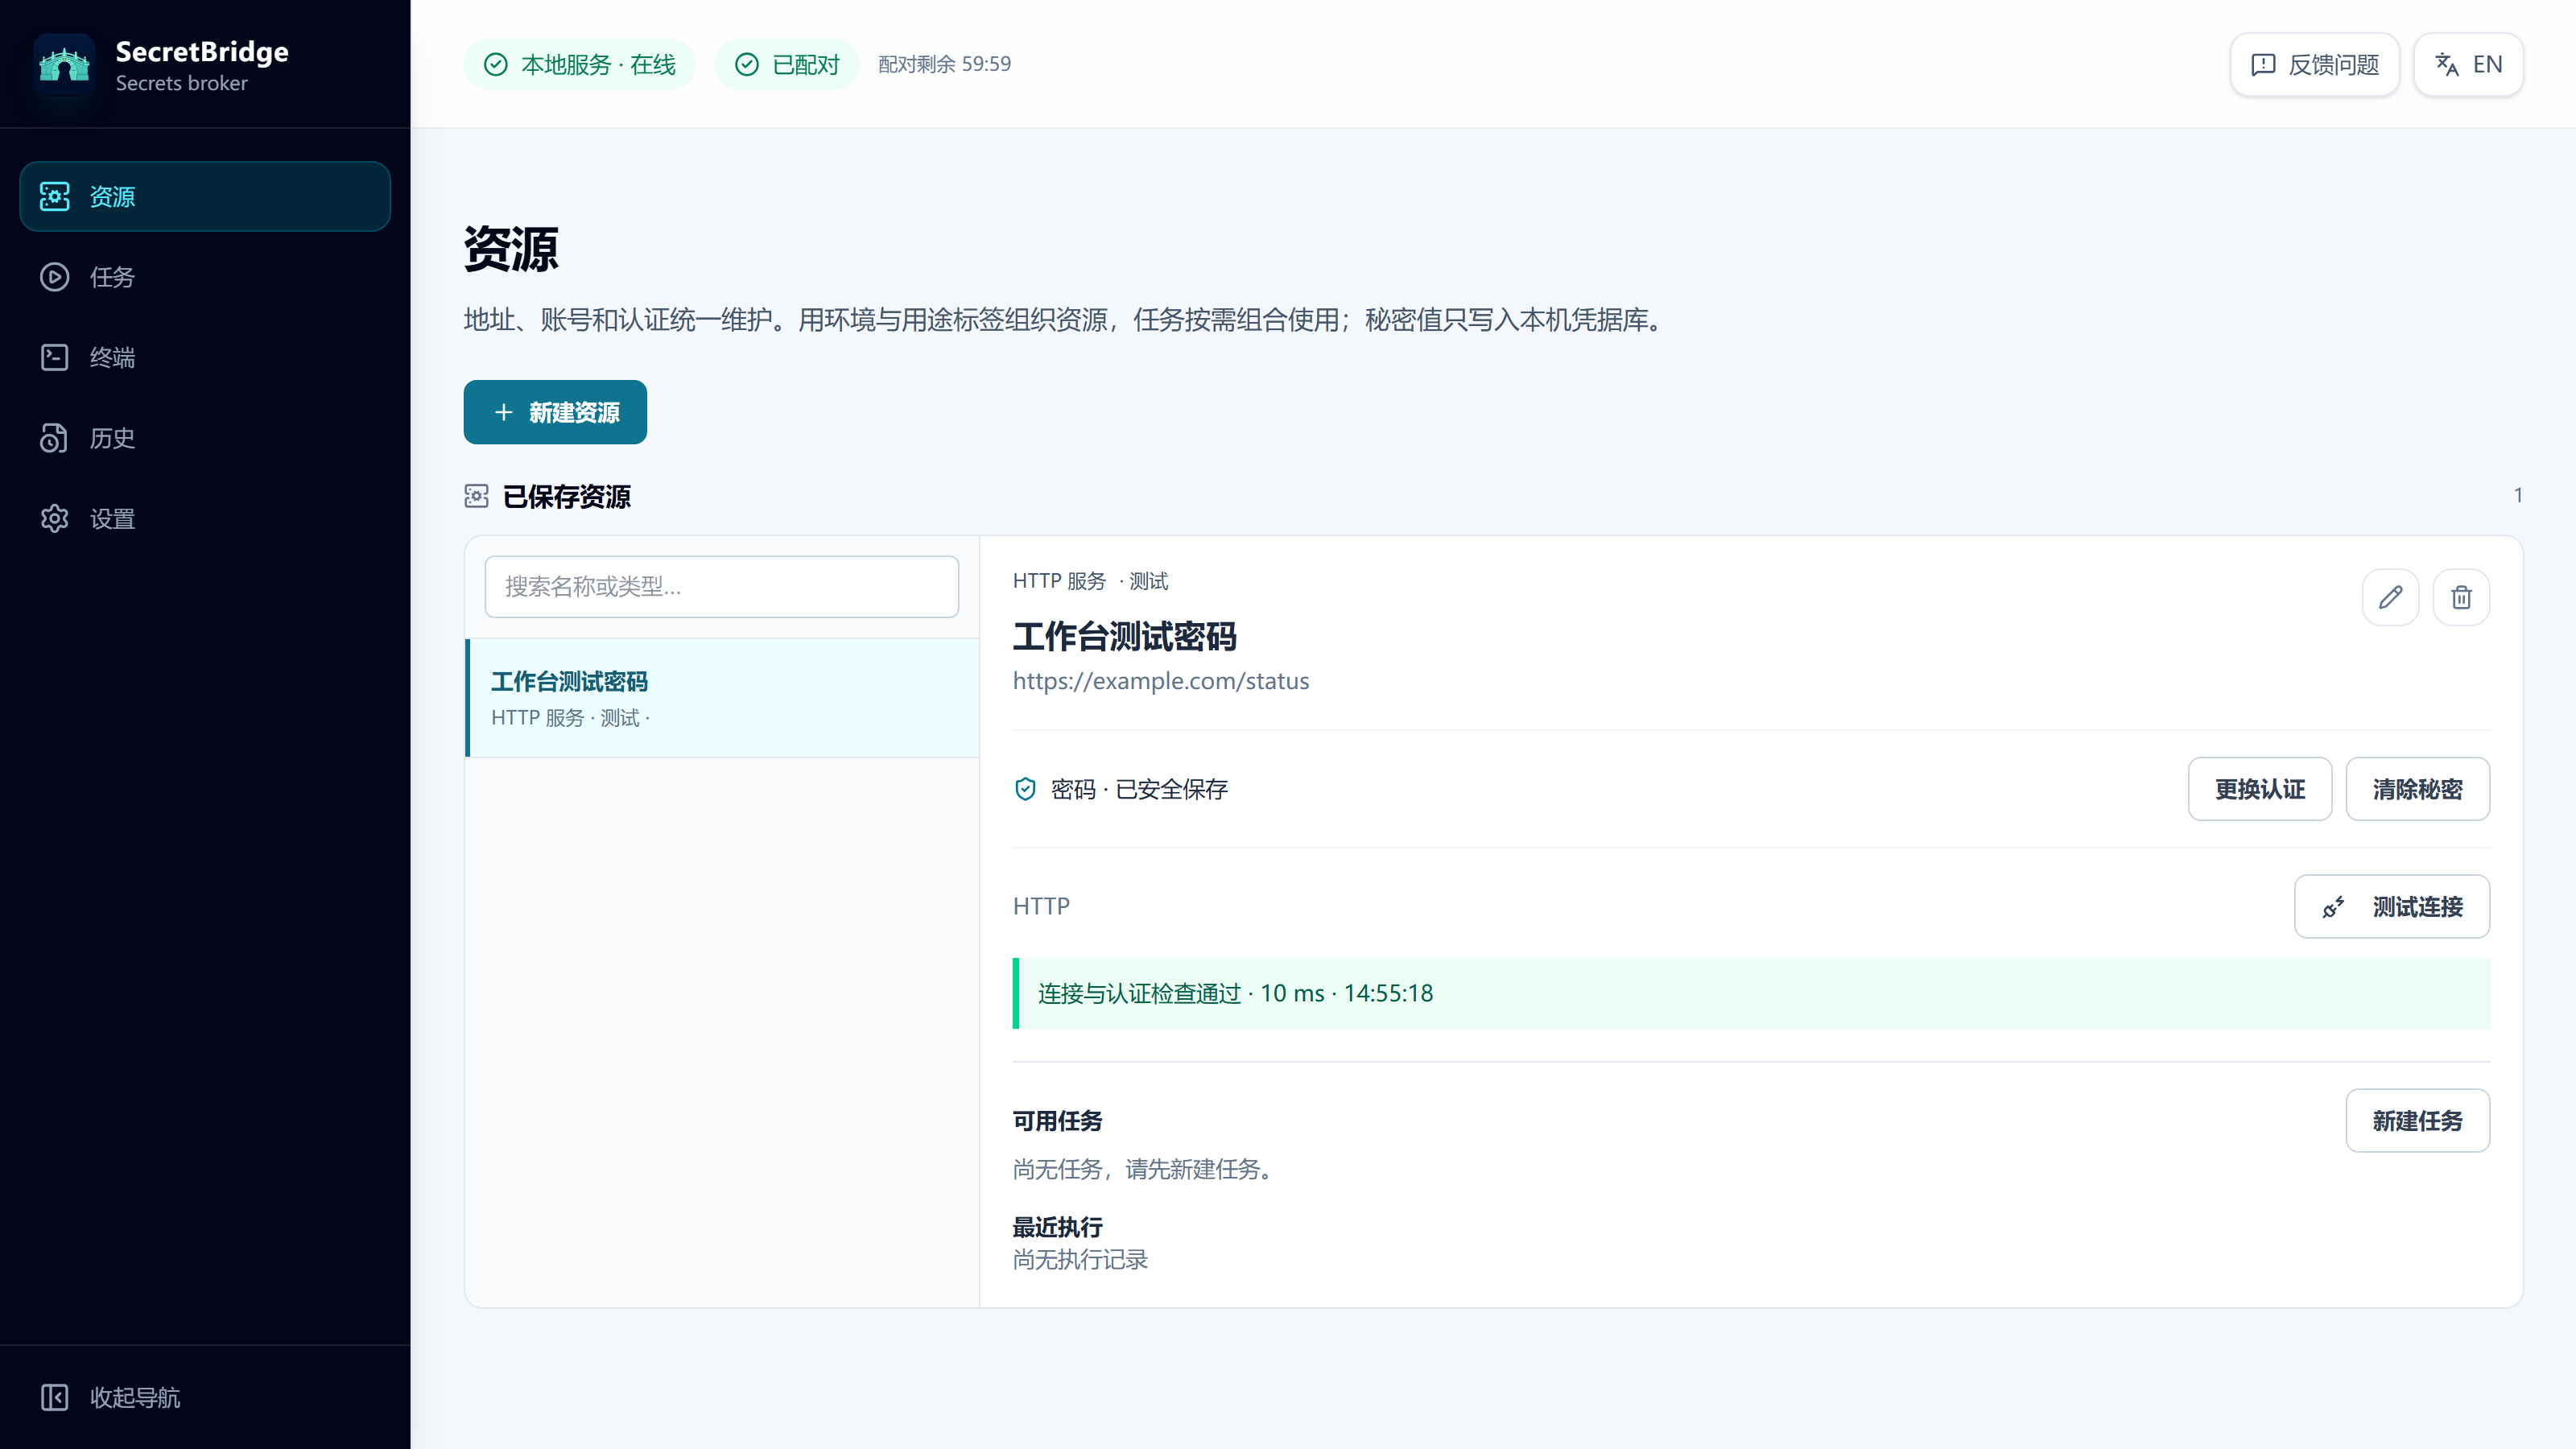
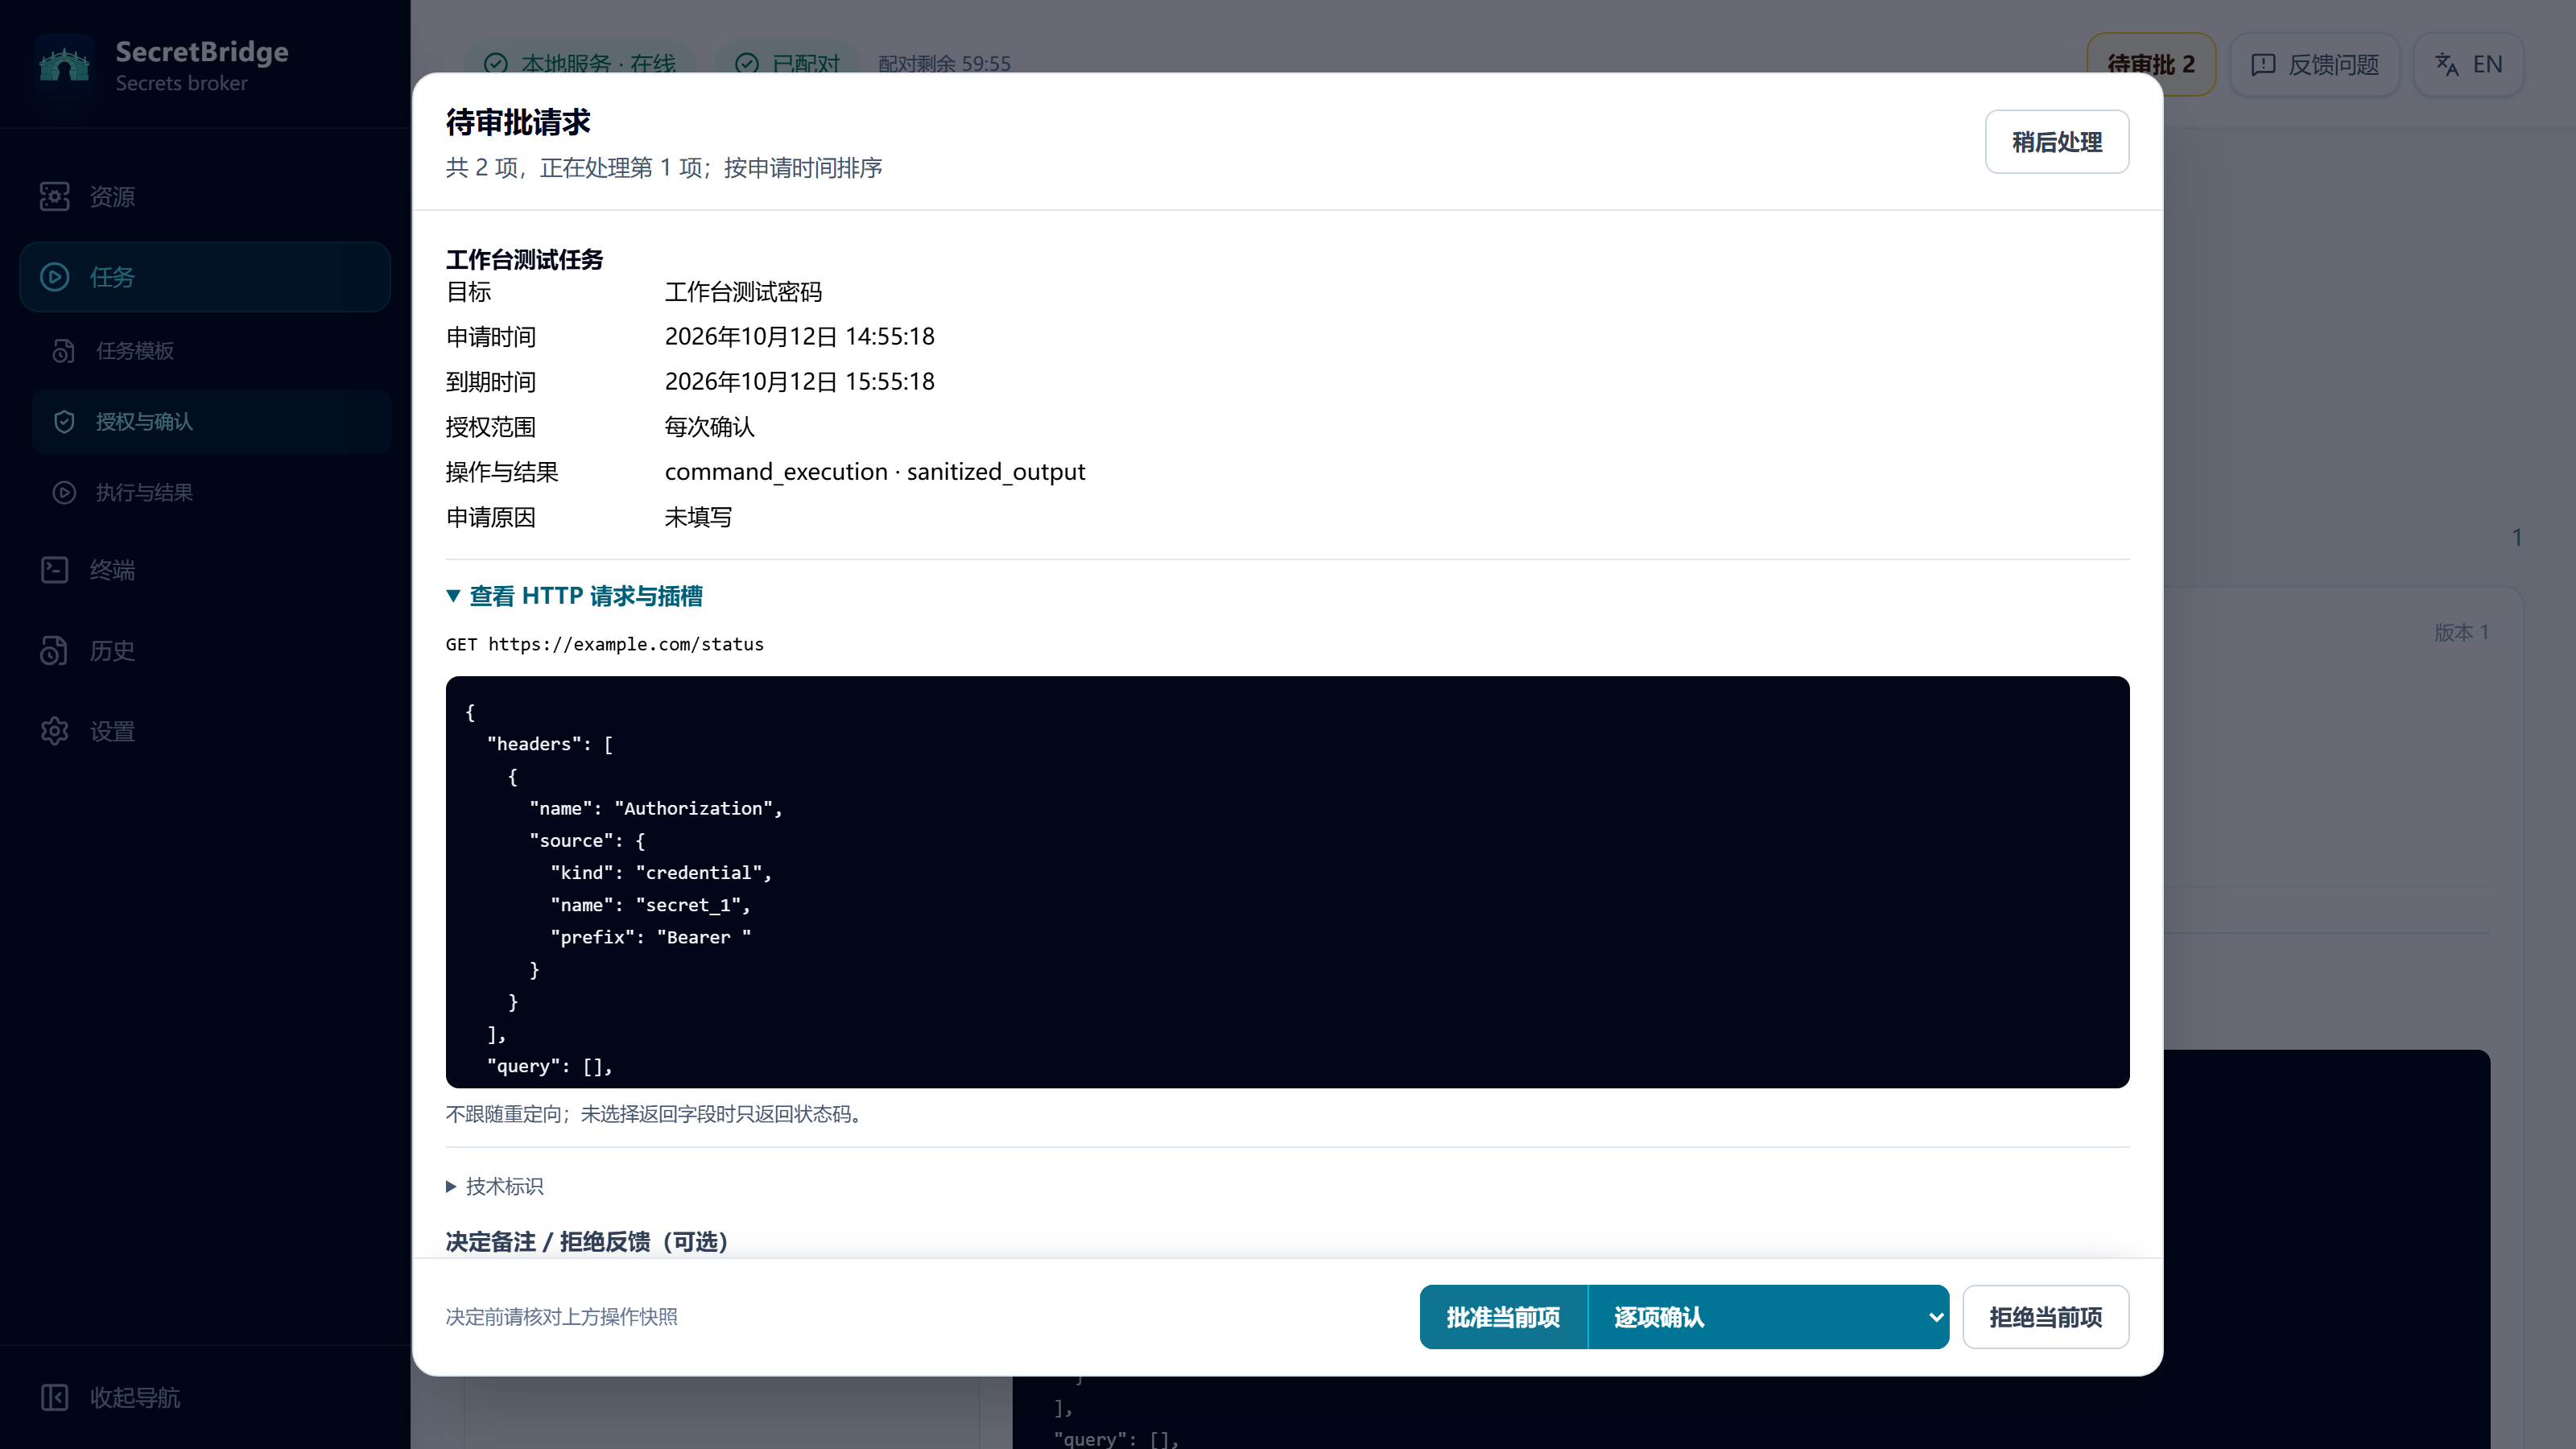
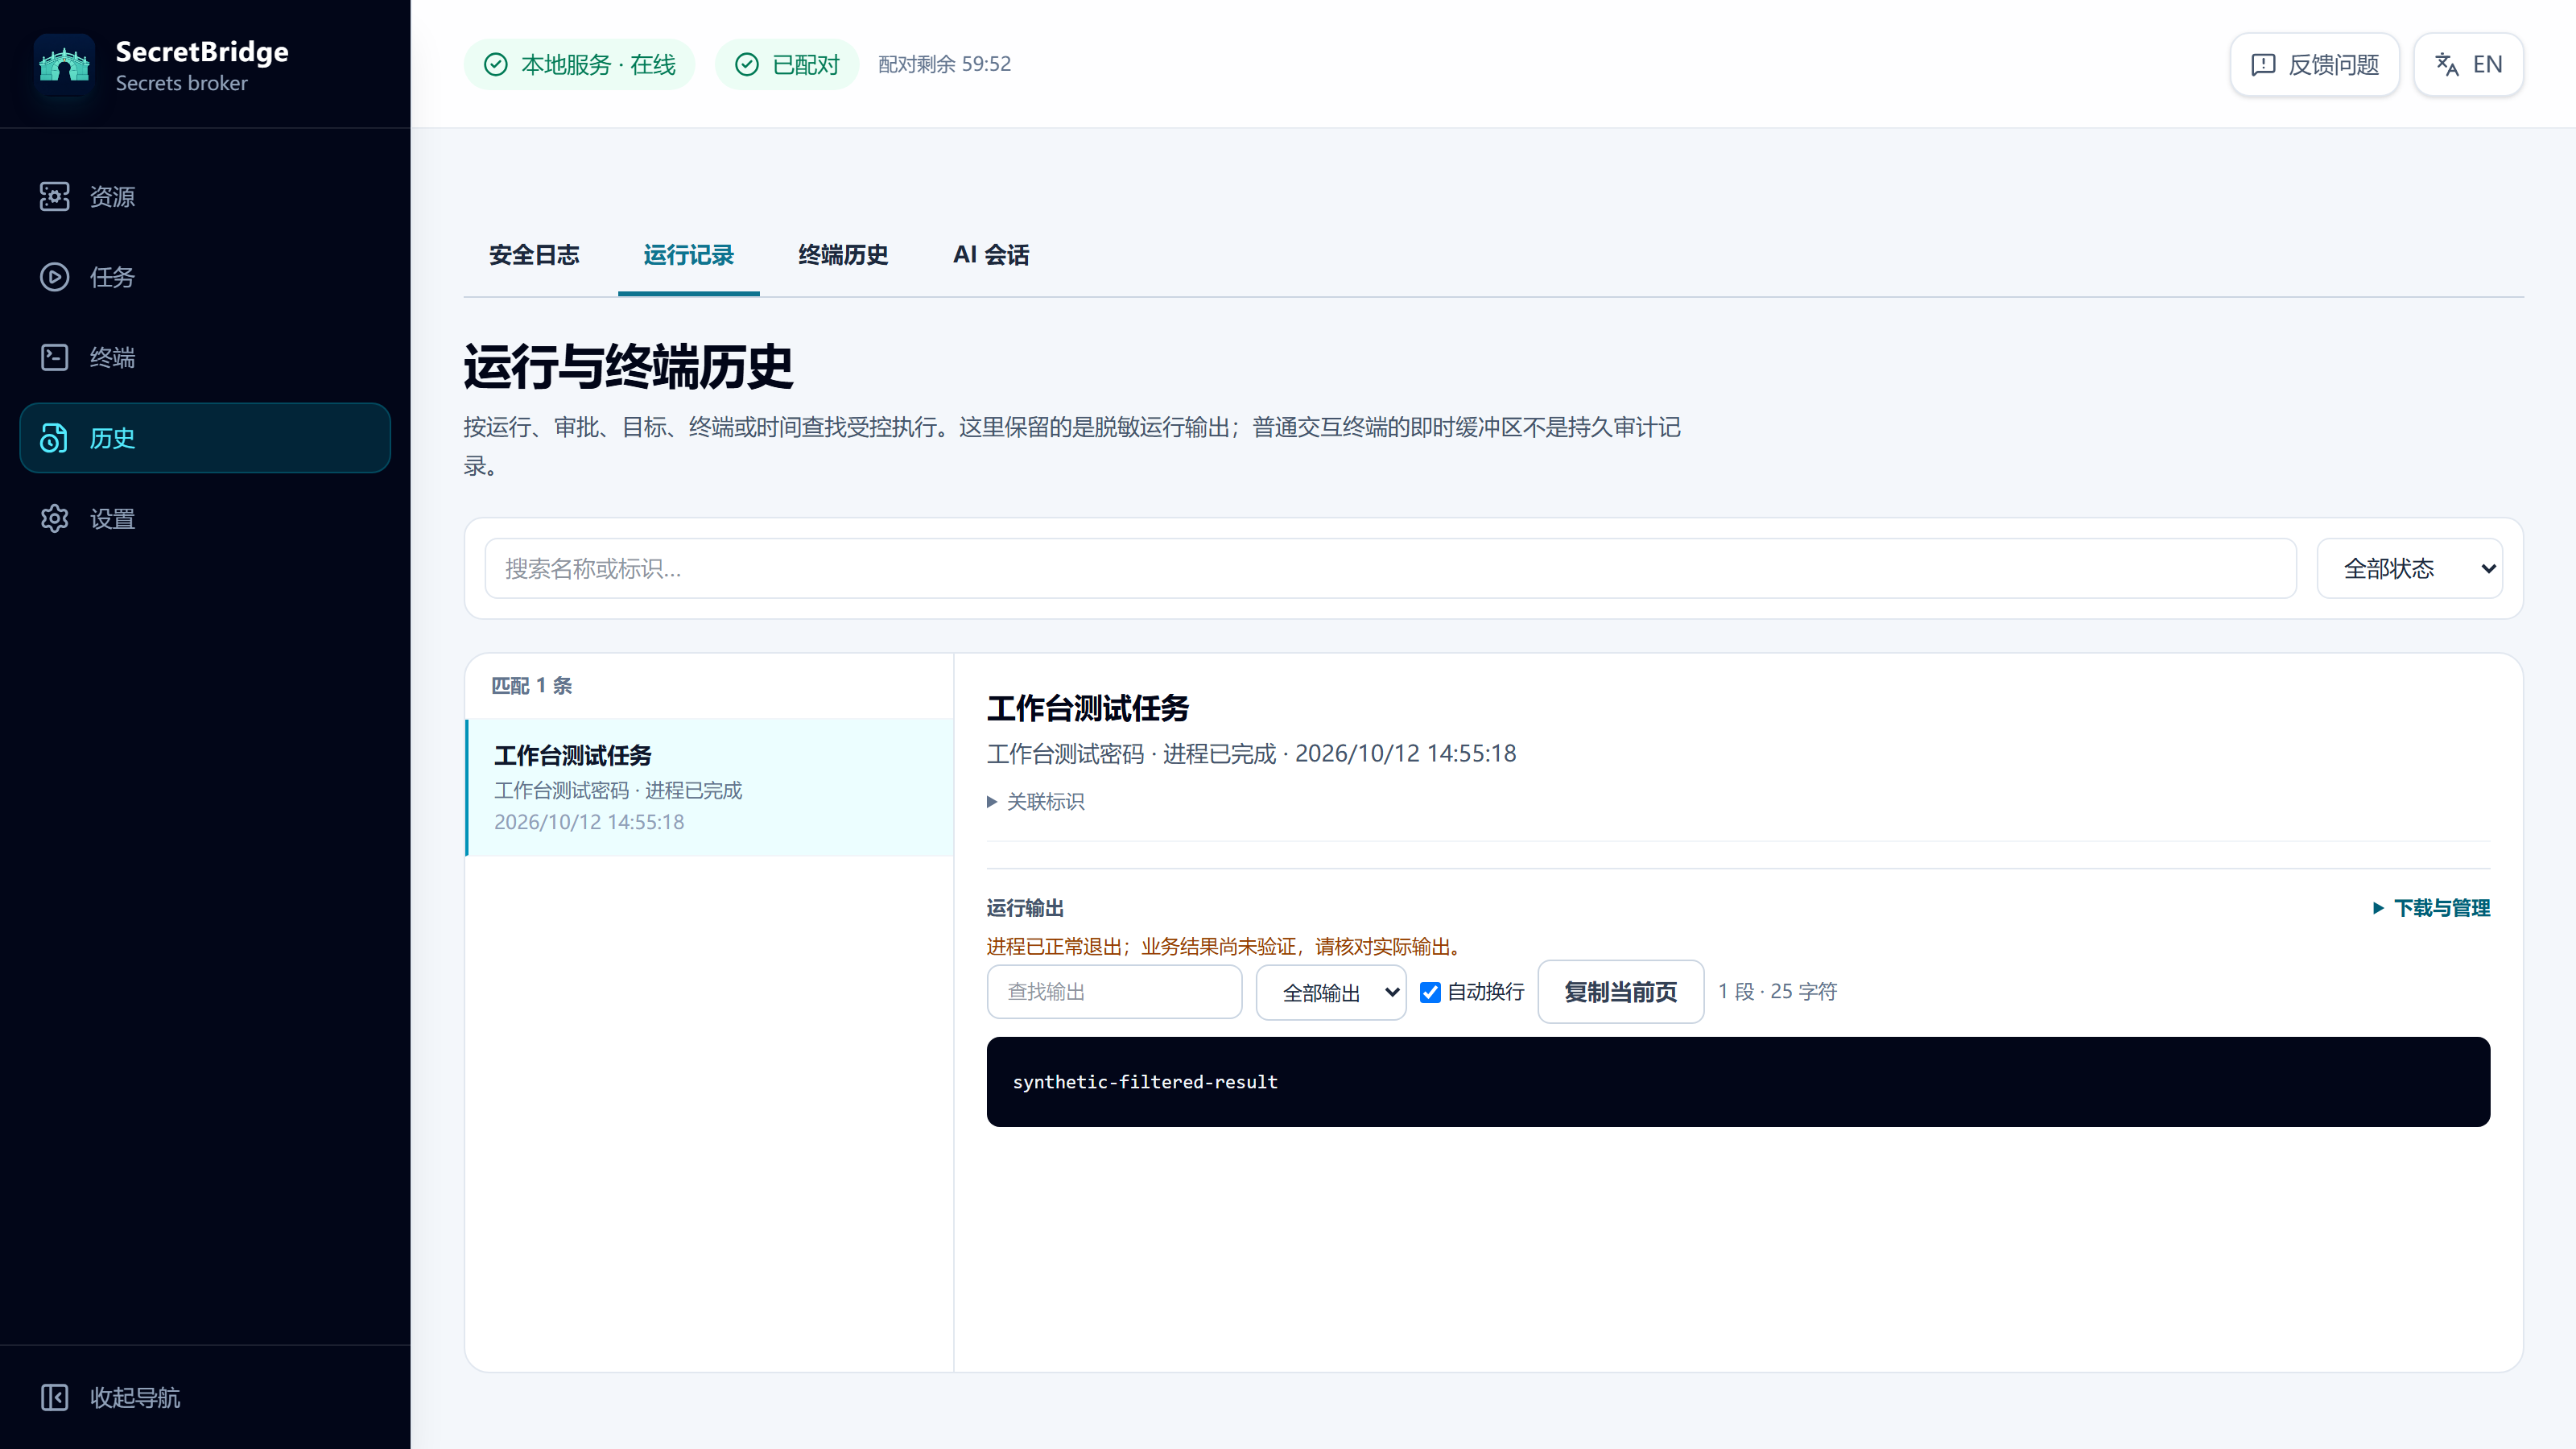
界面预览使用 SecretBridge 当前前端与隔离测试数据,不代表真实连接或执行。
在 Codex 中使用SecretBridge
通过SecretBridge检查 Ubuntu 测试环境的系统、CPU、内存和磁盘情况。只读检查,不要修改系统。
我会使用 SecretBridge 的受控 SSH 工具,先核对资源和操作范围。
secretbridge client-plugin codex <新建的绝对目录>
codex plugin marketplace add <同一绝对目录>
codex plugin add secretbridge@secretbridge-local
先安装并初始化SecretBridge;尖括号内容需要替换。当前 Codex CLI 的市场清单路径存在兼容问题,安装后还要确认 MCP 工具可调用。
secretbridge_begin_conversation已完成为本次聊天登记独立会话,操作说明使用管理页的中文语言设置。
secretbridge_list_catalog已完成已找到“Ubuntu 测试环境”。工具返回资源元数据和不透明引用,不返回密码。
secretbridge_request_ssh已提交/usr/bin/bash -lc
printf 'SYSTEM\n'; uname -sr; printf '\nCPU\n'; getconf _NPROCESSORS_ONLN; printf '\nMEMORY\n'; free -m; printf '\nDISK\n'; df -h /超时 20 秒 · SSH 指纹已由用户通过可信渠道核对 · 普通参数逐项引用
用户在SecretBridge管理页核对命令并批准这一项。保持逐项确认;插件不会自行生成授权。
本机批准后 → 已批准secretbridge_get_approvalapprovedsecretbridge_create_run已执行使用已批准请求和稳定的幂等键。凭据只在代理内部用于 SSH 认证。
secretbridge_get_runsucceededsecretbridge_read_run_output游标 0 → 8SYSTEM
Linux 7.0.0-31-generic
CPU
4
MEMORY
total used free shared buff/cache available
内存: 7889 2347 859 27 5008 5542
交换: 4095 0 4095
DISK
文件系统 大小 已用 可用 已用% 挂载点
/dev/sda2 98G 28G 66G 30% /
secretbridge_list_run_events已完成检查已完成:Linux 7.0.0-31-generic,4 个逻辑 CPU,约 7.7 GiB 内存,根分区使用率 30%。这是本次测试时的状态;退出码 0。
未修改远端系统。返回内容不包含测试地址、账号或凭据。
拟真界面演示,聊天文字经过整理;工具名称与流程对应真实测试。结果来自 2026-09-29 的已批准 SSH 检查。Codex 是 OpenAI 的产品,此演示不表示官方合作或插件上架。 插件接入指南
融入现有工具
通过本机 stdio MCP 接入。接入成功后,业务操作仍遵循用户设定的授权。
最新发行版本
统一资源管理、HTTP 认证、审批与终端历史。
当前开源版在个人电脑上运行,管理页只监听本机回环地址。官网提供公开文档与下载,不连接你的凭据或终端。
MCP 不提供秘密读取或导出接口。用户通过本机页面设定授权;可选身份验证器允许转交用户为指定请求提供的一次性验证码。
提供 Codex、Claude Code、Cursor、GitHub Copilot CLI、OpenCode、WorkBuddy、DeepSeek Harness 及通用本机 stdio MCP 接入说明。实际适配条件见集成文档。
当前 0.3.1 不承诺旧数据库与配置包可直接升级。评估时使用新的空白数据目录,并保留旧安装和独立备份。
从本机开始,由你掌握授权